Muchas organizaciones tienen presupuesto para herramientas de seguridad, pero no para un CISO de tiempo completo — y terminan con controles dispersos, sin una estrategia que los conecte con el riesgo real del negocio.
La brecha entre tener herramientas y tener estrategia
Es común encontrar organizaciones con firewall, EDR, backup y algún control de acceso, pero sin nadie que decida qué falta, en qué orden y por qué. Las decisiones de seguridad se toman de forma reactiva, generalmente después de un incidente o antes de una auditoría de un cliente grande.
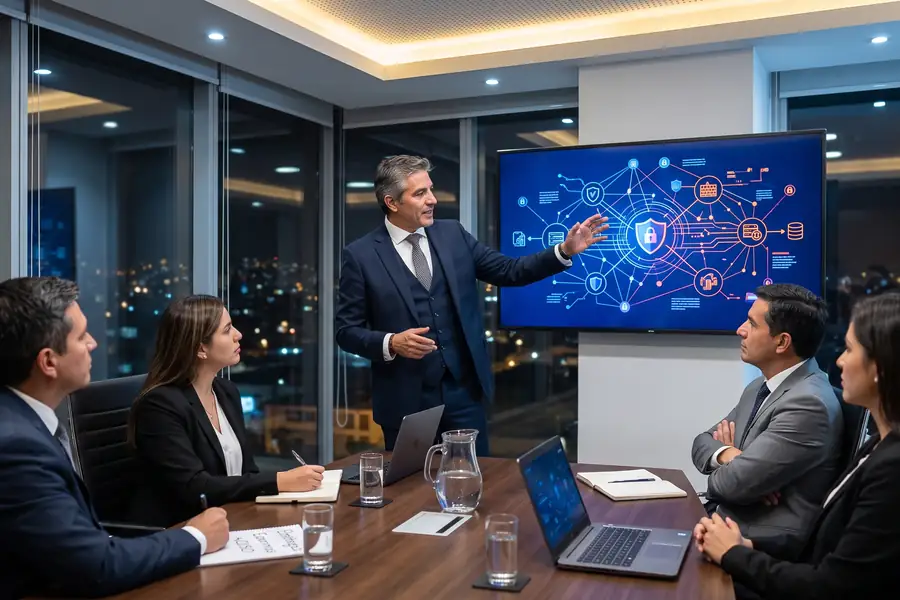
El problema se vuelve más visible cuando el directorio o un cliente exige una conversación de riesgo que ningún miembro del equipo técnico está en posición de sostener — no por falta de capacidad técnica, sino porque ese no es el rol para el que fueron contratados.
Lo que un vCISO aporta que un equipo técnico no cubre solo
“No es tener a alguien más. Es tener a alguien que conecta cada control con el riesgo que realmente importa para el negocio.”
Cuándo tiene sentido dar el paso
Las señales más claras son un crecimiento que superó la capacidad de decisión de seguridad existente, exigencias regulatorias o de clientes que empiezan a pedir evidencia formal de gobierno, o la ausencia de una estrategia de seguridad documentada más allá de la lista de herramientas instaladas.
Un modelo vCISO no reemplaza al equipo técnico: le da dirección. La organización sigue ejecutando con su gente; lo que gana es alguien que decide qué ejecutar primero y puede defender esa decisión ante quien lo pregunte.